

Hack bevolkingsregister via leverancier. Wie controleert jouw leveranciers?
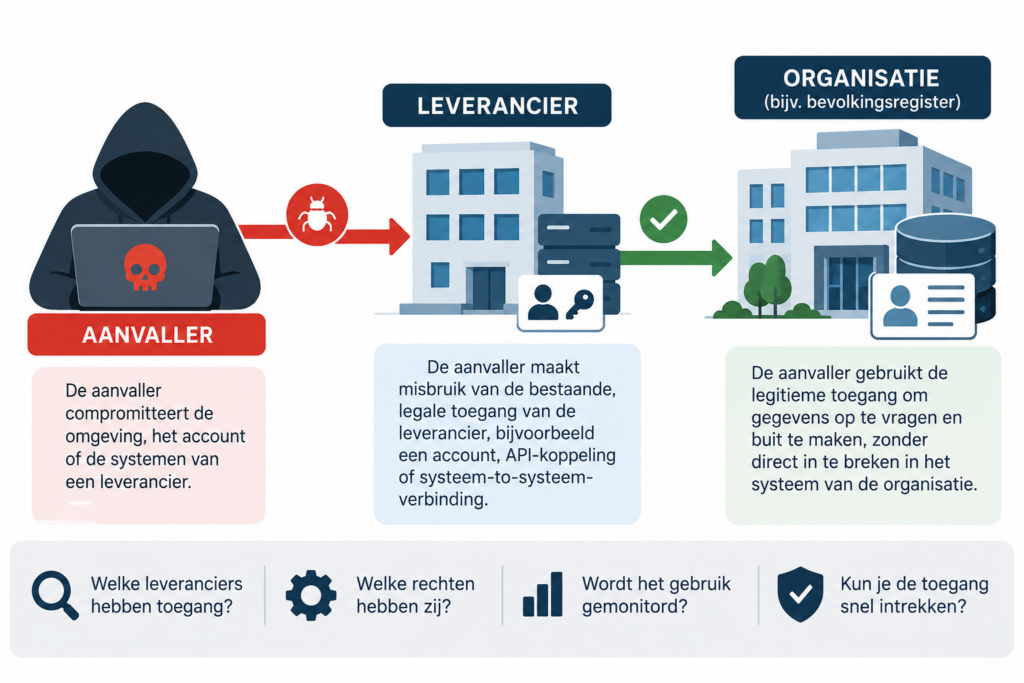
Bij een groot cyberincident in Denemarken zijn persoonsgegevens van bijna 9 miljoen mensen buitgemaakt. Vooral de manier waarop de aanvallers toegang kregen, is interessant.
Ze drongen niet rechtstreeks binnen in het computersysteem van het bevolkingsregister. De aanvallers maakten misbruik van de bestaande, legale toegang van een leverancier, een bedrijf dat toegang had tot de gegevens.
Leveranciers hebben vaak toegang tot systemen en gegevens
Dan rijst de vraag: wie heeft toegang tot jouw kroonjuwelen?
Organisaties geven externe partijen om allerlei redenen toegang tot hun omgeving. Denk aan ICT-beheerders, softwareleveranciers, onderhoudsbedrijven, accountants, salarisverwerkers en andere dienstverleners. Ook API- en EDI-koppelingen kunnen leveranciers rechtstreeks toegang geven tot systemen en gegevens.
Die toegang kan noodzakelijk en volledig legitiem zijn. Maar daarmee ontstaat ook een risico. Want wat gebeurt er als het account, de verbinding of het systeem van die leverancier wordt gecompromitteerd?
Alleen vastleggen wie toegang heeft, is onvoldoende. Regel dit beter
Veel organisaties weten wel ongeveer welke leveranciers toegang hebben tot hun systemen. Veel minder organisaties controleren structureel welke toegang leveranciers precies hebben, wat zij daarmee kunnen doen en of die toegang nog steeds noodzakelijk is.
NIS2-SC-certificering helpt organisaties om dit structureel aan te pakken. Je brengt risicoleveranciers in kaart, beoordeelt hun risico’s, bepaalt welke maatregelen nodig zijn, maakt afspraken en controleert periodiek of deze nog worden nageleefd.
In een tijd waarin aanvallers steeds vaker gebruikmaken van leveranciers en andere partijen in de keten, is dit een belangrijk onderdeel van cybersecurity.
Precies daarom kijkt NIS2 naar de keten
Dit incident laat goed zien waarom de Cyberbeveiligingswet en NIS2 nadrukkelijk aandacht besteden aan de beveiliging van de toeleveringsketen.
Bij leveranciersrisico gaat het niet alleen om de vraag of een leverancier zelf goed beveiligd is. Je moet vooral kijken naar het risico dat deze leverancier voor jouw organisatie vormt.
Heeft de leverancier digitale of fysieke toegang? Kan hij bij belangrijke gegevens? Is er een API- of EDI-koppeling? En wat gebeurt er met jouw bedrijfsvoering wanneer deze leverancier uitvalt?
Met NIS2-SC pak je deze ketenrisico’s gestructureerd aan en kun je met certificering ook richting klanten en andere partijen aantonen dat je ermee bezig bent. De hele keten moet veilig worden.
Snel starten? Dat kan via SDV
NIS2-SC-certificeringsondersteuning is beschikbaar vanaf € 725 en bevat alles wat je nodig hebt.
Start met NIS2-SC-certificering
Gerelateerde artikelen
We houden je op de hoogte!