

Als cybersecurity op niemands bordje ligt, gebeurt er ook niets.
Praktijkverhaal door Ron Vermeulen, branchemanager bij Samen Digitaal Veilig
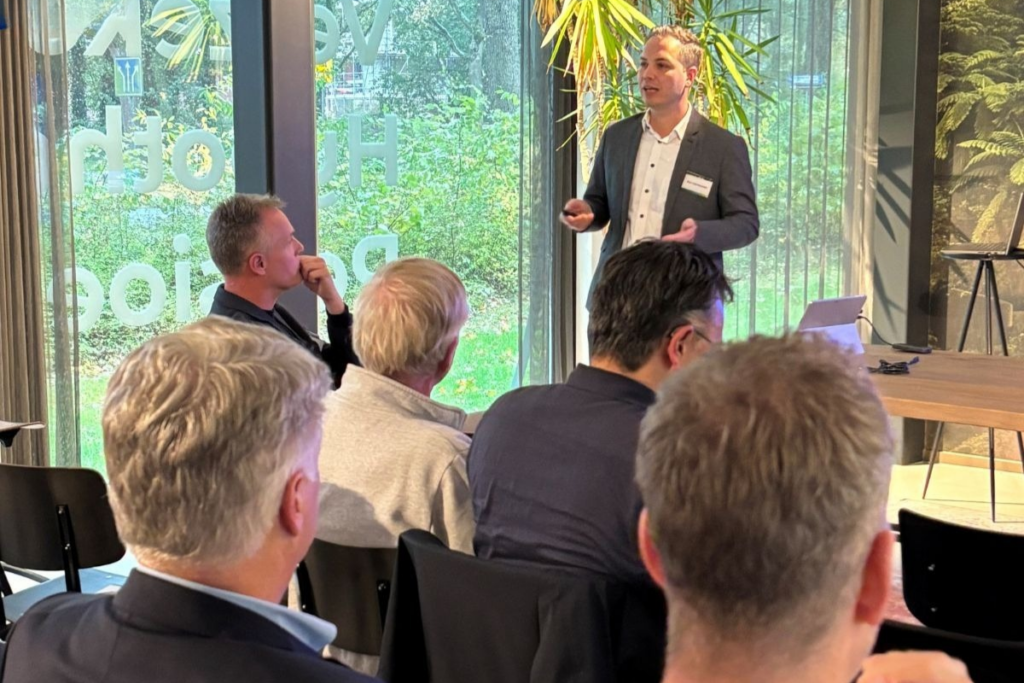
Soms is er blijkbaar een flinke cyberaanval nodig om een zaal vol te krijgen. Dat merkte ik onlangs tijdens een bijeenkomst over cybersecurity en de Cyberbeveiligingswet, georganiseerd door Geerts Financiële Dienstverleners, Allianz + SDV en Hiscox.
Aanvankelijk liep het aantal aanmeldingen niet bepaald storm. Van alle uitgenodigde klanten hadden zich +/- 10 aangemeld. Tot het nieuws over de hack bij Albert Heijn naar buiten kwam. Ineens stond de teller op 50+ deelnemers. De zaal was goed gevuld.
De vraag achter het probleem
In de zaal zaten onder andere directeuren en vertegenwoordigers van verschillende bedrijven, waarvan een aantal ook zelf onder de Cyberbeveiligingswet vallen. In gesprek met de aanwezigen stelde ik op een gegeven moment een simpele vraag: waarom is ruim de helft van de bedrijven nog niet bezig met het verbeteren van de cyberveiligheid?
Het bleef stil.
Dus richtte ik me tot een van de aanwezigen. Zijn antwoord was even eerlijk als veelzeggend.
“Eigenlijk is er bij ons niemand die zich daarmee bezighoudt. We hebben onze IT uitbesteed aan onze IT-partner en onze medewerkers hebben allemaal al meerdere taken. Cybersecurity zit gewoon niet in iemands takenpakket.”
En daar zit precies de kern van het probleem. Allereerst wil ik zeggen dat ik dit antwoord heel goed begrijp. Als je als medewerker al een volle agenda hebt, ga je niet uit jezelf een lastig thema als cybersecurity oppakken. Zeker niet als niemand je die verantwoordelijkheid heeft gegeven.
Cybersecurity is niet alleen een IT-aangelegenheid
Ik legde uit dat cybersecurity helemaal niet alleen een IT-aangelegenheid is. Het is een verantwoordelijkheid van de hele organisatie, met de directie voorop.
De directie moet zorgen voor een plan, verantwoordelijkheden verdelen en de voortgang bewaken. HR moet ervoor zorgen dat medewerkers worden getraind. Inkoop moet de risico’s bij leveranciers in kaart brengen en vastleggen. En IT? Die moet natuurlijk zorgen dat de technische maatregelen, zoals multifactorauthenticatie en back-ups, goed geregeld zijn.
Ik zag de boodschap landen. Langzaam werd duidelijk dat cyberveiligheid niet iets is wat je volledig kunt uitbesteden aan een IT-partner. Er ligt ook een duidelijke verantwoordelijkheid bij de directie en de organisatie zelf.
Het waait niet vanzelf over
Het is niet moeilijk te begrijpen waarom cybersecurity bij veel bedrijven nog niet structureel is belegd. De dagelijkse werkzaamheden gaan gewoon door. Klanten moeten geholpen worden, medewerkers hebben het druk en er zijn altijd zaken die urgenter lijken. En misschien hoop je stiekem dat jouw bedrijf wordt overgeslagen, maar de statistieken liegen niet. Bijna elk bedrijf krijgt hier vroeg of laat mee te maken.
Cyberaanvallen blijven plaatsvinden. De Cyberbeveiligingswet stelt eisen aan organisaties die eronder vallen. En ook bedrijven die niet rechtstreeks onder de wet vallen, krijgen steeds vaker te maken met cybersecurity-eisen van hun klanten.
Je kunt het dus maar beter goed organiseren. En dat begint niet met ingewikkelde IT-oplossingen, maar met een heel eenvoudige vraag: “Wie is er bij ons eigenlijk verantwoordelijk voor cybersecurity?”
Je hoeft niet zelf het wiel opnieuw uit te vinden
Bij Samen Digitaal Veilig helpen we bedrijven om cybersecurity praktisch en behapbaar te maken. Met duidelijke stappen, hulpmiddelen en ondersteuning. Zodat je niet eerst zelf hoeft uit te zoeken wat er allemaal moet en wie wat moet doen.
Want cybersecurity hoeft echt niet ingewikkelder te zijn dan nodig. Maar iemand moet er wel mee beginnen.
Ron Vermeulen
Branchemanager Samen Digitaal Veilig
samendigitaalveilig.nl
Gerelateerde artikelen
We houden je op de hoogte!