
NIS2 is geen AVG, er is meer toezicht en controle
Het is belangrijk om te begrijpen dat de NIS2 geen AVG is. Voor de Cyberbeveiligingswet zijn acht toezichthoudende instanties aangewezen, ieder met eigen sectoren en specialistische kennis. Zij houden toezicht op een relatief beperkte groep NIS2-plichtige organisaties. Bij de AVG houdt één landelijke toezichthouder, de Autoriteit Persoonsgegevens, toezicht op een veel grotere groep organisaties.
Dat verschil is belangrijk. De Cyberbeveiligingswet is gericht op organisaties waarvan verstoring of uitval grote gevolgen kan hebben voor de economie en samenleving. Energie, vervoer, drinkwater, gezondheidszorg, digitale infrastructuur en andere belangrijke diensten moeten ook bij ernstige cyberincidenten kunnen blijven functioneren. Indien de AH-hack meerdere supermarktketens had uitgeschakeld, kunt u zich voorstellen dat de gevolgen nog zwaarder zouden zijn. Of wat als de waterleidingbedrijven uitvallen? Geen water meer uit de kraan zou desastreus zijn.
Het toezicht is daarom nadrukkelijk ingericht op daadwerkelijke controle van de naleving. Toezichthouders kunnen informatie en bewijs opvragen, inspecties uitvoeren en controleren of maatregelen niet alleen op papier bestaan, maar ook daadwerkelijk zijn ingevoerd en werken.
De continuïteit van deze organisaties is van groot maatschappelijk belang. Daar hoort intensief en sectorspecifiek toezicht bij.
Wie houdt toezicht op uw organisatie?
Welke toezichthouder bevoegd is, hangt af van uw activiteiten en sector. Nederland heeft hiervoor verschillende toezichthouders aangewezen.
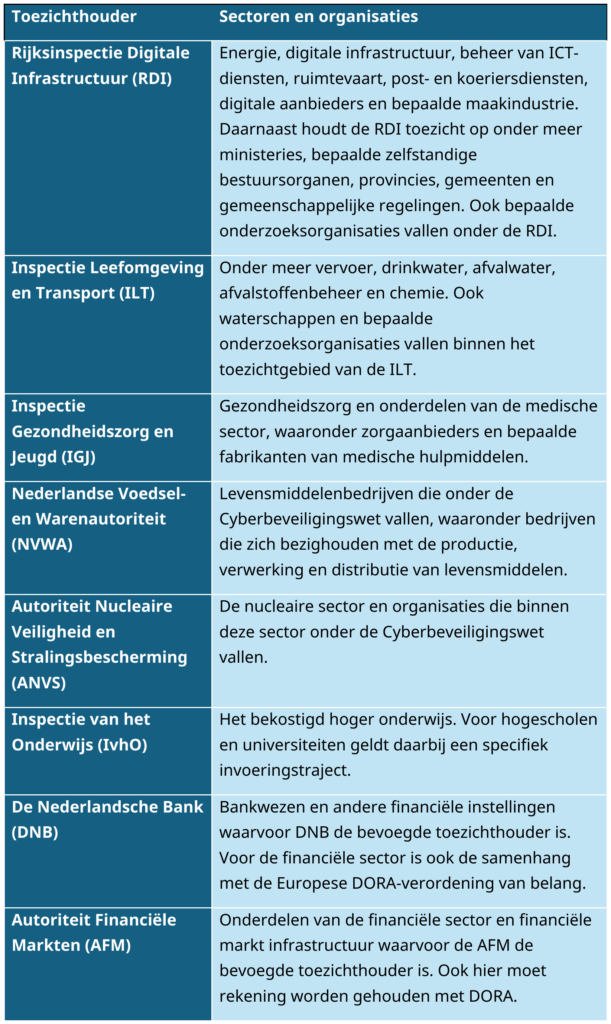
Dit overzicht is op hoofdlijnen. De exacte toezichthouder hangt af van de sector, subsector en activiteiten van de organisatie. Een organisatie met verschillende activiteiten kan bovendien met meerdere toezichthouders te maken krijgen.
Toezicht kan leiden tot boetes en sancties
Het toezicht is niet vrijblijvend. Wanneer een toezichthouder tekortkomingen constateert, kan de organisatie worden verplicht deze te herstellen of een verbeterplan uit te voeren. Bij overtredingen kan vervolgens handhavend worden opgetreden, bijvoorbeeld met een last onder dwangsom of een bestuurlijke boete.
De maximale boetes onder de Cyberbeveiligingswet zijn aanzienlijk. Voor ernstige overtredingen van onder andere de zorgplicht en meldplicht kunnen deze oplopen tot:
Essentiële entiteiten: maximaal €10 miljoen of 2% van de wereldwijde jaaromzet, als dat bedrag hoger is.
Belangrijke entiteiten: maximaal €7 miljoen of 1,4% van de wereldwijde jaaromzet, als dat bedrag hoger is.
Ook bestuurders kunnen persoonlijk met toezicht en sancties te maken krijgen. De Cyberbeveiligingswet stelt eisen aan hun kennis, opleiding en betrokkenheid. Bij overtreding van specifieke bestuurdersverplichtingen kan een individuele bestuurder een boete of last onder dwangsom krijgen.
Het uitgangspunt is dus duidelijk: NIS2 vraagt niet alleen dat organisaties maatregelen nemen, maar ook dat zij kunnen aantonen dat deze maatregelen daadwerkelijk zijn ingevoerd en werken. De toezichthouder kan dat controleren.
Ga vandaag aan de slag.
SDV is het voorkeursplatform voor meer dan 10.000 bedrijven en organisaties. De verzamelde brancheorganisaties adviseren hun bedrijven om dit platform te gebruiken.
Gerelateerde artikelen
We houden je op de hoogte!