

8.000 cyberincidenten in 2025: leveranciers belangrijk cyberrisico
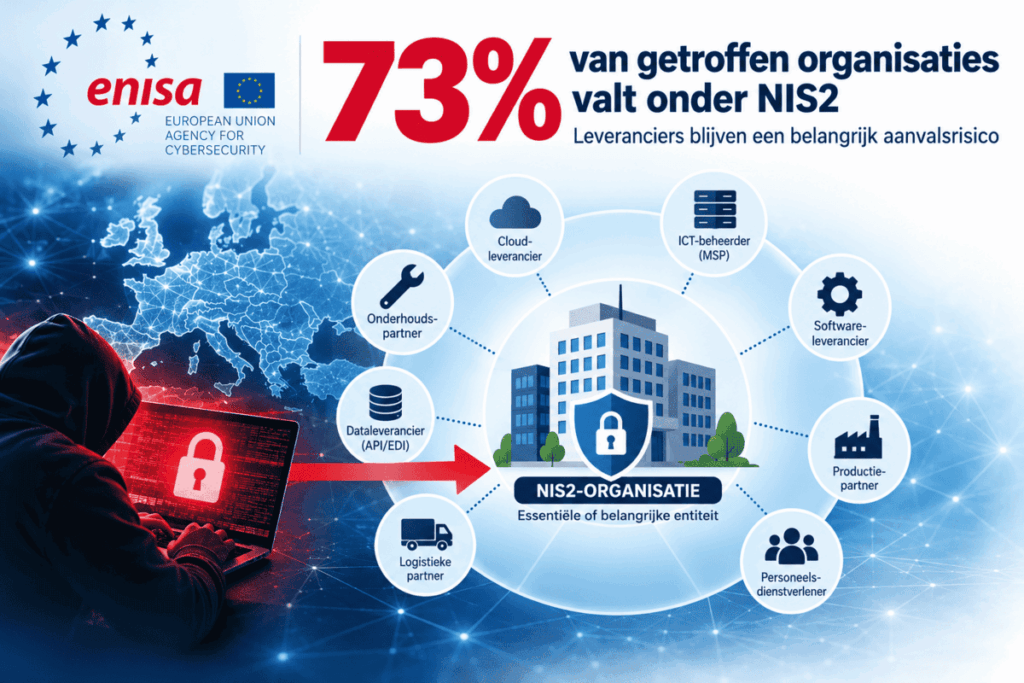
Het Europese cybersecurityagentschap ENISA heeft zijn Threat Landscape 2026 gepubliceerd. Een opvallend cijfer: 73% van de organisaties die bij de onderzochte cyberincidenten werden getroffen, behoort tot de essentiële en belangrijke entiteiten zoals gedefinieerd in NIS2.
ENISA analyseerde voor het nieuwe rapport meer dan 8.000 cyberincidenten en gebeurtenissen uit 2025.
Ransomware blijft het incidenttype met de grootste impact op de korte termijn. Cybercriminelen gebruiken daarbij verschillende methoden. Naast het misbruiken van kwetsbaarheden blijft social engineering een veelgebruikte manier om organisaties binnen te komen. Ook gestolen gegevens en inloggegevens spelen een belangrijke rol.
Leveranciers vergroten het aanvalsoppervlak
Organisaties functioneren vrijwel nooit zelfstandig. ICT wordt beheerd door externe partijen, software draait in de cloud, gegevens worden uitgewisseld via API’s en EDI-koppelingen en belangrijke bedrijfsprocessen zijn afhankelijk van tientallen of soms honderden leveranciers.
ENISA waarschuwt dat deze afhankelijkheden het aanvalsoppervlak vergroten. Aanvallen via de supply chain en derde partijen blijven daarbij een belangrijk risico. Dergelijke aanvallen kunnen leiden tot grootschalige incidenten of incidenten met een grote impact.
Dat betekent dat een organisatie de eigen cybersecurity goed op orde kan hebben en toch kwetsbaar kan zijn via een leverancier.
De vraag is daarom niet alleen:
“Zijn wij zelf goed beveiligd?” maar ook en vooral:
“Van welke leveranciers zijn wij afhankelijk en welk risico vormen zij voor onze organisatie?”
Precies daarom stelt NIS2 eisen aan de keten
De uitkomsten van ENISA sluiten direct aan bij de ketenzorgplicht uit NIS2 en de Cyberbeveiligingswet. Organisaties moeten niet alleen passende maatregelen nemen voor hun eigen beveiliging, maar ook rekening houden met risico’s vanuit hun leveranciers en dienstverleners.
Dat begint met weten welke leveranciers daadwerkelijk een risico vormen.
Niet iedere leverancier vormt hetzelfde risico. Een leverancier van kantoorartikelen vraagt een andere beoordeling dan een ICT-beheerder met beheerdersrechten of een softwareleverancier waarvan een kritisch bedrijfsproces volledig afhankelijk is.
De cijfers van ENISA benadrukken waarom dit nodig is. Cybersecurity stopt niet bij de voordeur van je eigen organisatie. Ook de beveiliging, toegang en afhankelijkheid van leveranciers bepalen uiteindelijk hoe kwetsbaar je bent.
Bron
Dit artikel is gebaseerd op het ENISA Threat Landscape 2026, gepubliceerd op 22 september 2026. ENISA analyseerde hiervoor cyberincidenten en gebeurtenissen die tussen 1 januari en 31 december 2025 zijn waargenomen.